O REA (“Reverse Engineer Anything”, algo como “faça engenharia reversa de qualquer coisa”) é uma ferramenta gratuita que dá a assistentes de IA, como o Claude e o Codex, o poder de abrir um programa e explicar como ele funciona por dentro, sem precisar do código-fonte. Ela viralizou no GitHub em outubro, e não foi à toa: o que levava semanas nas mãos de um especialista agora sai numa tarde. O porém é que a mesma lupa serve para o mocinho e para o vilão e, dependendo do uso, a brincadeira termina na delegacia.
Engenharia reversa em uma frase (e um bolo)
Sabe quando você prova um bolo e tenta adivinhar a receita pelo gosto? Engenharia reversa é isso com software: pegar o programa pronto (o bolo) e deduzir a receita, ou seja, como ele foi feito e o que faz por baixo dos panos.
É uma técnica antiga e legítima. É assim que empresas de segurança dissecam vírus novos, que pesquisadores acham falhas antes dos criminosos e que programas antigos são preservados. A diferença é que, até ontem, ela exigia anos de estudo de assembly, a linguagem quase binária que o processador entende. O REA terceiriza essa parte chata para a IA.
O que o REA faz, em comparação
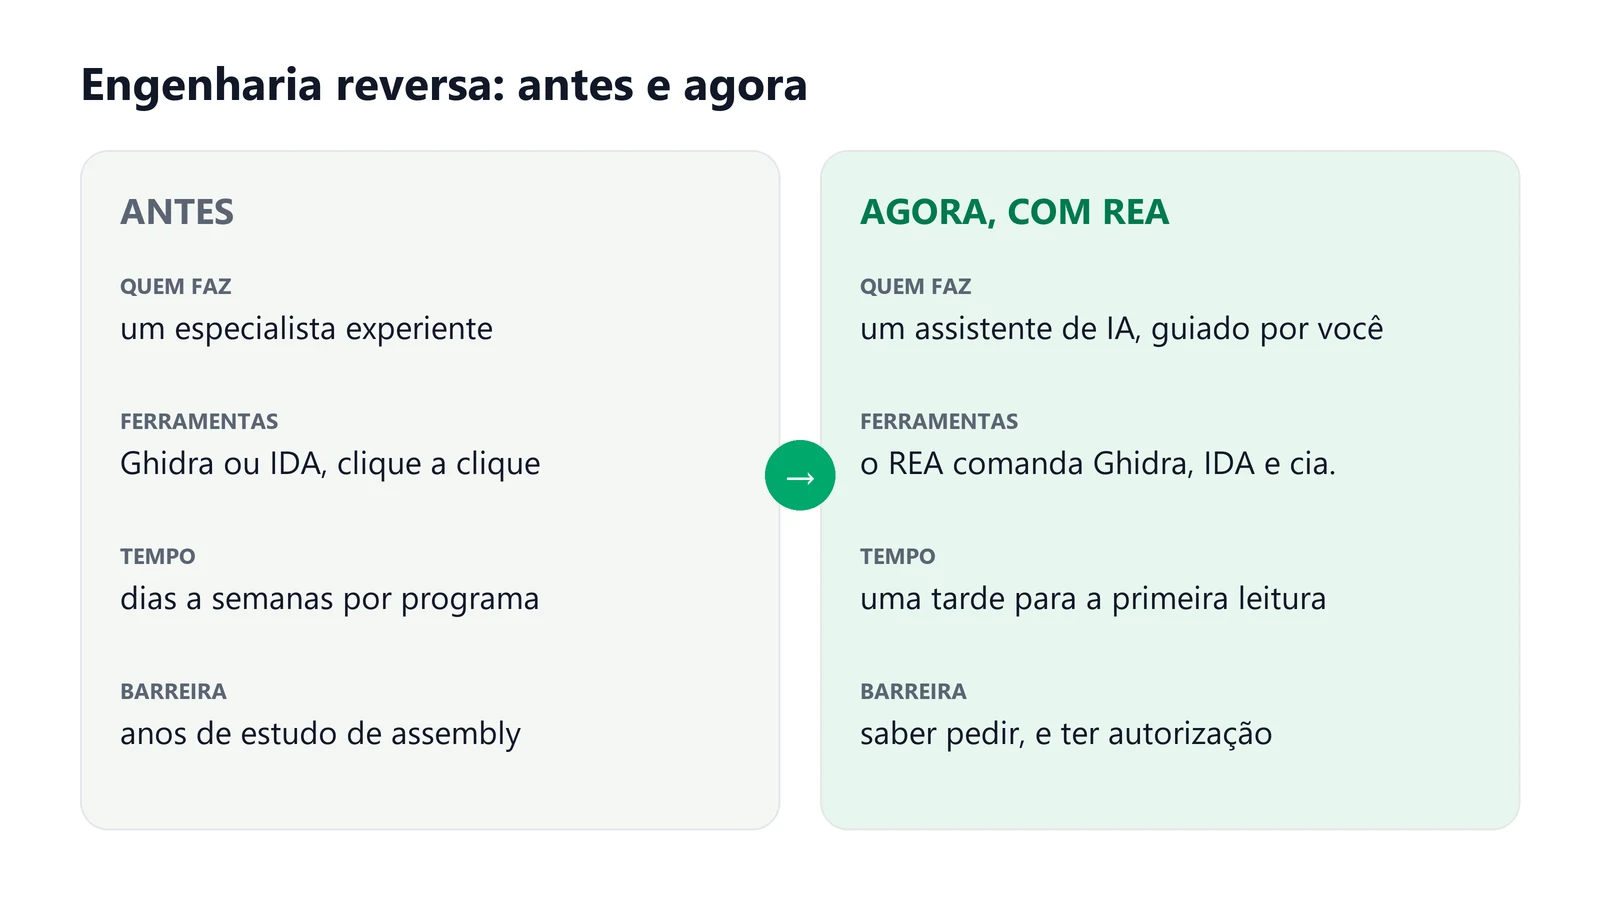
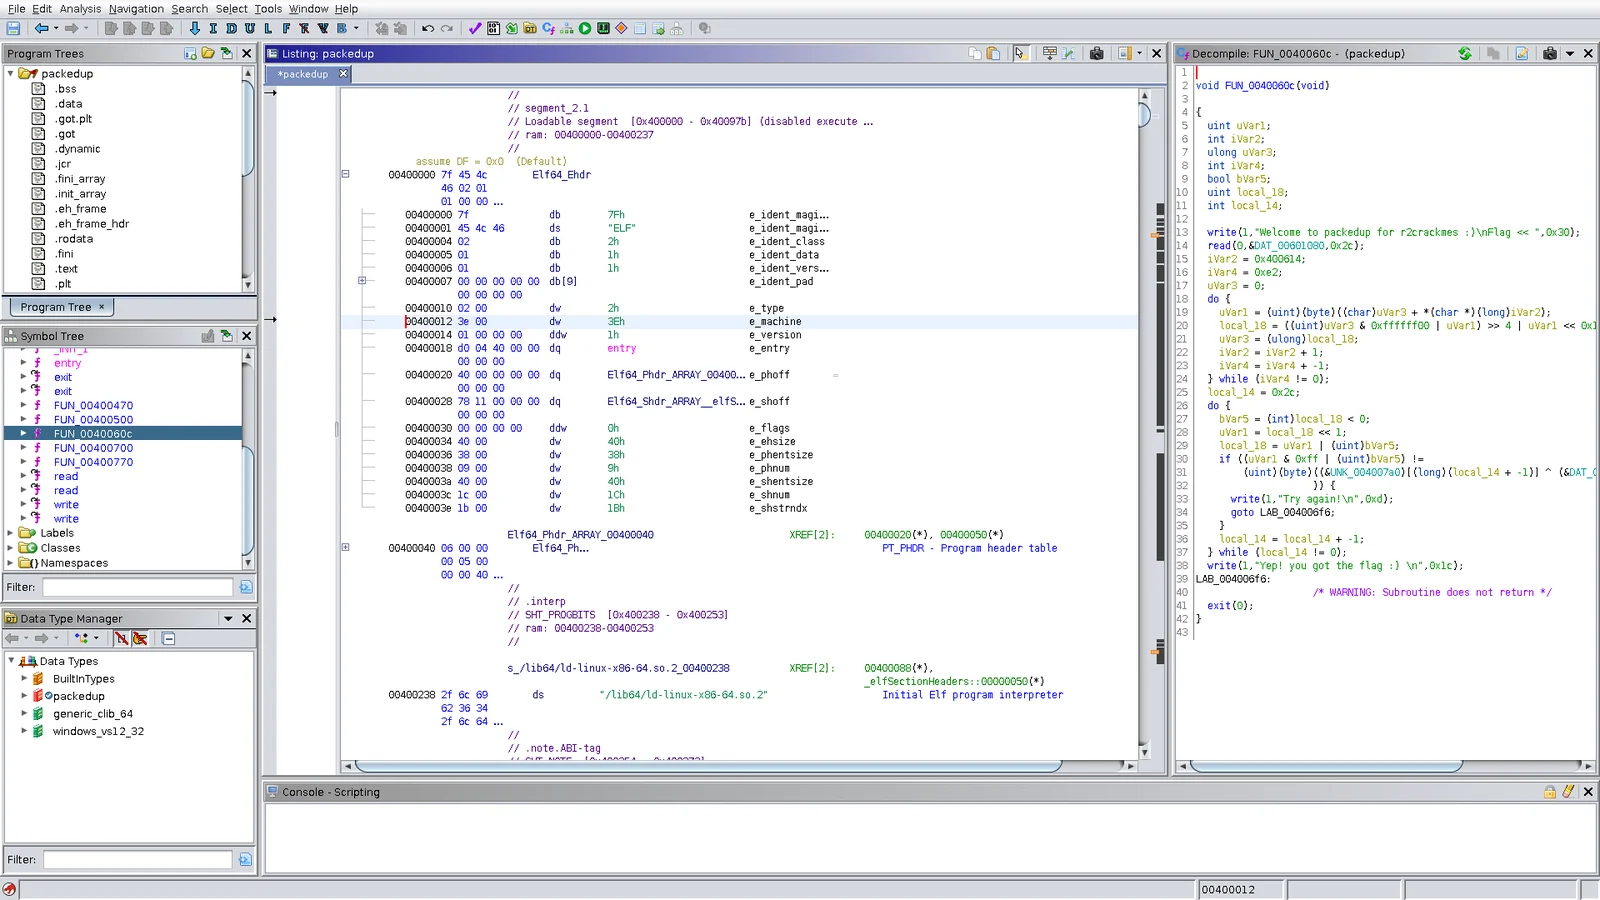
O REA não é um “decompilador mágico”. Ele é um tradutor entre o assistente de IA e as ferramentas que os profissionais já usavam:
| Ferramenta | O que é | Se fosse uma oficina… |
|---|---|---|
| Ghidra | ferramenta gratuita de engenharia reversa criada pela NSA, a agência de inteligência dos EUA | a oficina completa, de graça |
| IDA Pro | o padrão pago do mercado | a oficina de luxo |
| REA | servidor MCP que deixa a IA usar essas oficinas | o mecânico-robô que pega as ferramentas sozinho |
Segundo o próprio projeto, o REA analisa programas de Windows, Mac e Linux, apps feitos em .NET e em Electron (a base de muitos apps de computador modernos), aplicativos Android, sites, firmware de aparelhos e até arquivos de modelos de IA. A análise roda no computador de quem usa, e o código é aberto, com licença MIT.
Por que viralizou
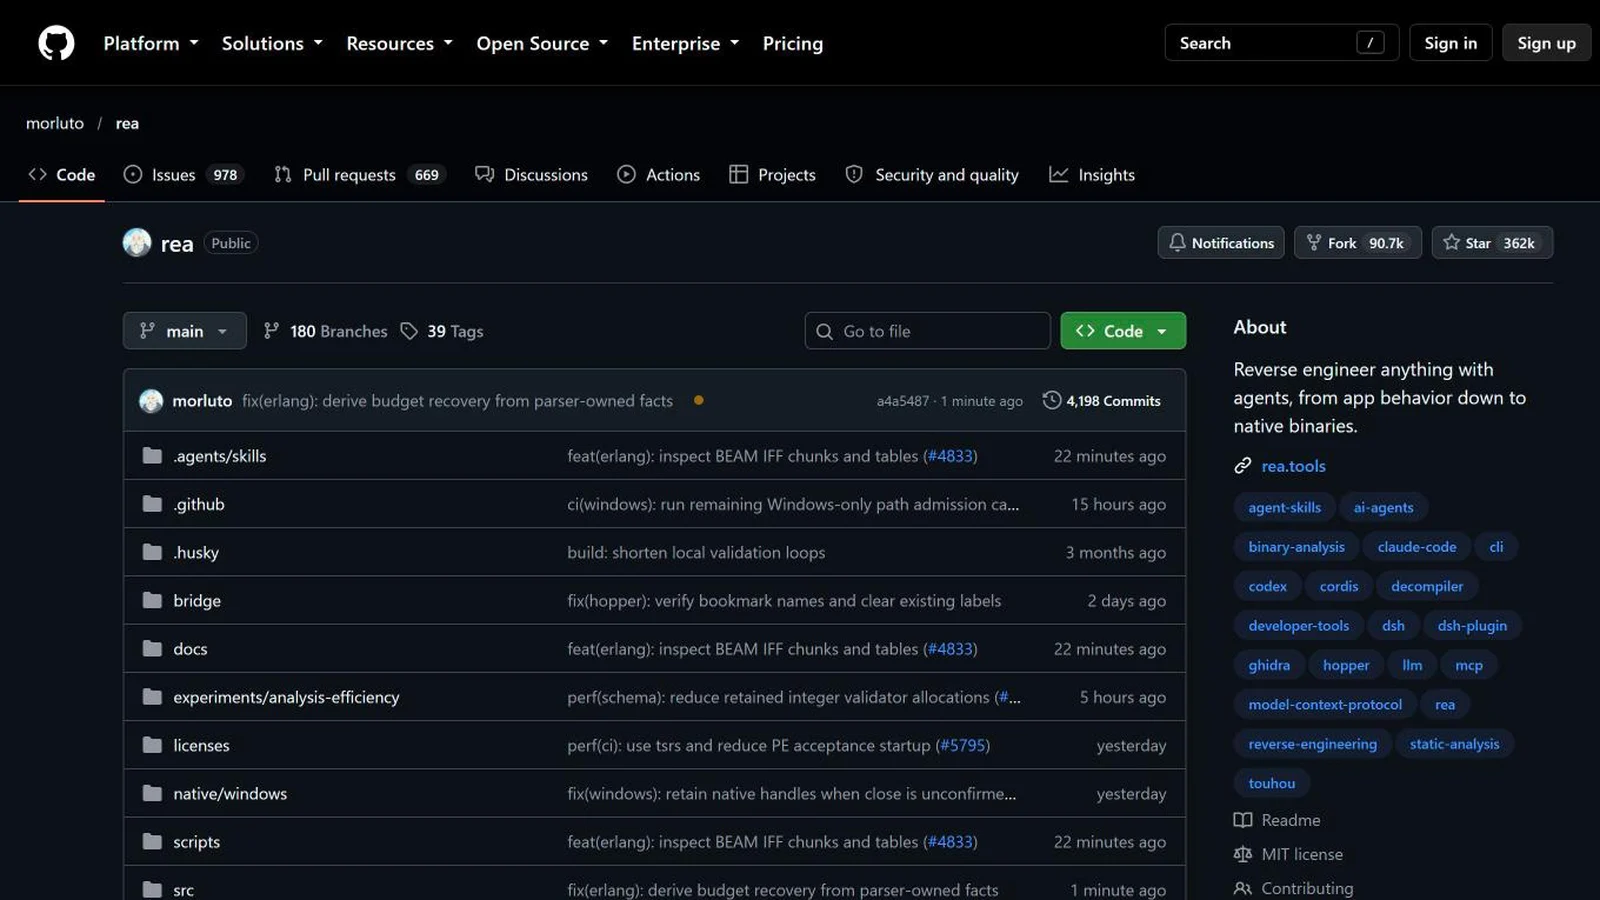
No GitHub, “estrela” é o “curtir” dos programadores. O REA tinha menos de 10 mil em 6 de outubro. Em 14 de outubro já eram 234 mil, com cerca de 90 mil ganhas em apenas 36 horas, segundo a Startup Fortune. Em 22 de outubro, passavam de 362 mil. É o tipo de curva que faz um projeto aparecer em todo grupo de tecnologia da noite para o dia.
O motivo é simples: ele funciona com os assistentes que os desenvolvedores já usam (Claude Code, Codex, Cursor, Gemini CLI e outros) e transforma uma especialidade rara em algo que cabe numa conversa.
As ameaças: o lado B da lupa
- Pirataria turbinada. A mesma análise que encontra um vírus encontra a parte do programa que confere a licença. A Startup Fortune relatou gente usando o REA para recriar a lógica de jogos em versões não oficiais. E programa “crackeado” é velho conhecido como porta de entrada para vírus: o grátis costuma vir com um passageiro clandestino.
- Caça a falhas mais rápida, dos dois lados. Pesquisadores agora conseguem fazer a primeira leitura de um programa desconhecido “em uma tarde, em vez de uma semana”. O problema é que quem procura falhas para atacar também.
- Programas que enganam a IA. Um artigo científico de maio de 2026 (Crawford, Phillips e McClure, no arXiv) mostrou como esconder, dentro de um programa, textos que funcionam como ordens para a IA que o analisa, sem mudar o que o programa faz, para que a análise saia errada. É a “injeção de instruções”: o programa analisado tenta conversar com o analista-robô.
- REA falso. Ferramenta famosa vira isca. O próprio projeto avisa que um repositório com nome parecido ou um texto copiado não provam que o download é oficial. Os endereços oficiais são o github.com/morluto/rea e o rea.tools.
- Segredo indo para a nuvem. A análise roda no computador, mas o assistente de IA que lê os resultados normalmente está na nuvem, sob a política de dados do fornecedor. Para uma empresa, mandar um programa próprio para análise pode virar vazamento.
Quão ilegal isso pode ser
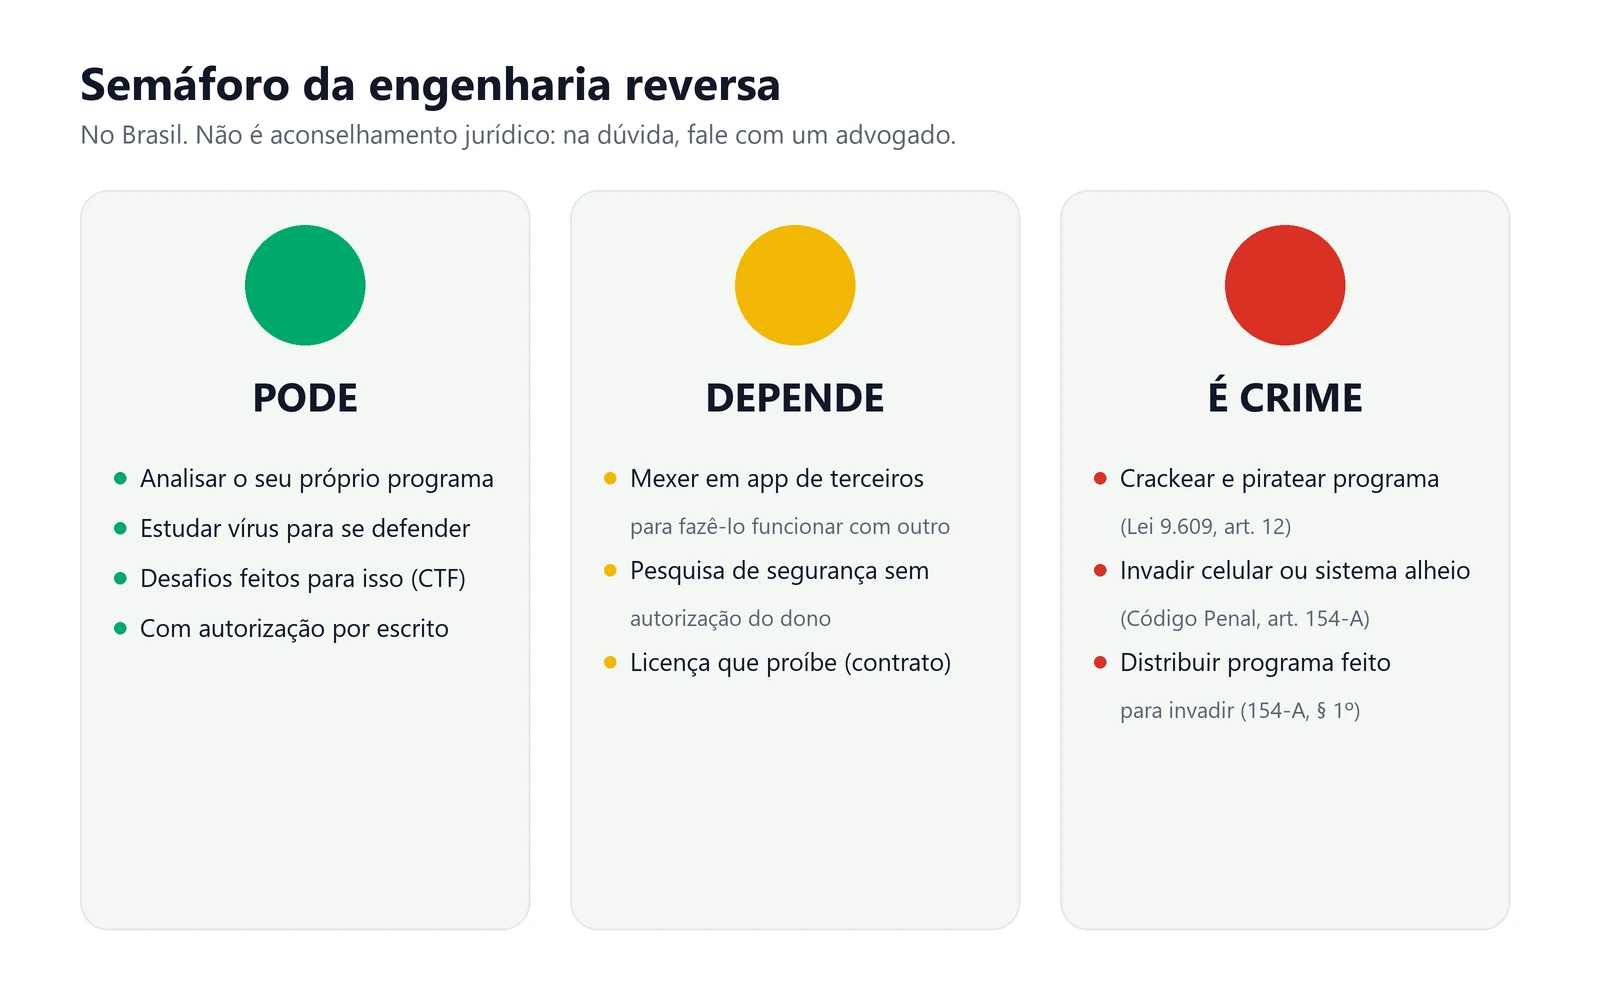
Primeiro, um detalhe curioso: a lei brasileira não cita “engenharia reversa” em lugar nenhum. O que ela pune é o que você faz com ela:
- Piratear programa é crime pela Lei do Software (Lei nº 9.609/1998, art. 12): detenção de 6 meses a 2 anos, ou multa. Se a cópia for para venda, a pena sobe para reclusão de 1 a 4 anos e multa, e quem vende, expõe à venda ou distribui a cópia pirata leva a mesma pena.
- Invadir celular, computador ou sistema alheio é crime pelo Código Penal (art. 154-A): reclusão de 1 a 4 anos e multa, com aumento de pena se houver prejuízo. Atenção ao detalhe: o mesmo artigo pune quem produz, distribui ou vende programa feito para permitir a invasão.
- Burlar proteção contra cópia obriga a indenizar o dono da obra (Lei nº 9.610/1998, art. 107).
- Quebrar o contrato também dá processo. Muitas licenças proíbem expressamente desmontar o programa. Mesmo quando não é crime, pode virar ação na Justiça.
A Lei do Software tem uma brecha estreita: não é violação integrar um programa a outro sistema quando isso é tecnicamente indispensável ao usuário e só para uso de quem fez a integração (art. 6º, IV). É uma exceção pontual, não um passe livre.
Lá fora, a regra é parecida no espírito. Nos EUA, a lei de direitos autorais digitais (DMCA) proíbe burlar proteções, com exceções para pesquisa de segurança de boa-fé. Na União Europeia, descompilar é permitido para obter interoperabilidade entre programas, sob condições estritas.
O próprio REA deixa claro que foi feito para pesquisa legal, educação, interoperabilidade, preservação de software e análise de programas que você tem ou está autorizado a examinar, e que cópia pirata, chave roubada e burla de licença não estão autorizadas.
Este texto não é aconselhamento jurídico. Na dúvida, fale com um advogado.
Comparativo final: herói ou vilão?
| Uso | Veredito |
|---|---|
| Empresa de segurança dissecando um vírus novo | 🦸 Herói |
| Desenvolvedor caçando bug no próprio app | 🦸 Herói |
| Estudante resolvendo desafios de segurança (CTF) | 🦸 Herói |
| “Liberar” de graça a versão paga de um programa | 🦹 Vilão, e crime |
| Explorar falha no app do banco para tirar vantagem | 🦹 Vilão, e crime |
| Copiar o programa do concorrente | 🦹 Vilão, e processo |
Vale a pena testar?
Vale se você é desenvolvedor ou estuda segurança e quer entender software que é seu, ou que você tem autorização para analisar. Os desafios de CTF, feitos justamente para isso, são o melhor ponto de partida.
Não vale se a ideia é “liberar” um programa pago. Além de ser crime, crack baixado da internet é um dos jeitos mais fáceis de levar um vírus para casa.
E se for instalar, use só os endereços oficiais. Quer entender como esses assistentes funcionam? Leia nosso explicativo sobre agentes de IA.
Perguntas frequentes
O que é o REA?
É uma ferramenta gratuita e de código aberto que conecta assistentes de IA, como Claude Code, Codex e Cursor, a programas de engenharia reversa, como Ghidra e IDA, para analisar software sem o código-fonte.
Usar o REA é crime?
A ferramenta em si é legal. O que pode ser crime é o uso: piratear programa, invadir sistema alheio ou distribuir programa feito para invadir.
O REA funciona sozinho?
Não. Ele precisa de um assistente de IA e, para programas nativos, de uma ferramenta como Ghidra, IDA ou Hopper instalada no computador.
É seguro instalar?
Só pelos endereços oficiais (github.com/morluto/rea ou rea.tools). E lembre que analisar um programa desconhecido é lidar com algo potencialmente perigoso.
Fontes: GitHub: morluto/rea · Startup Fortune (18/10/2026) · AICoder (8/10/2026) · arXiv: Automatically Attacking Software Reverse Engineering AI Agents · Lei nº 9.609/1998 · Código Penal, art. 154-A · Lei nº 9.610/1998